
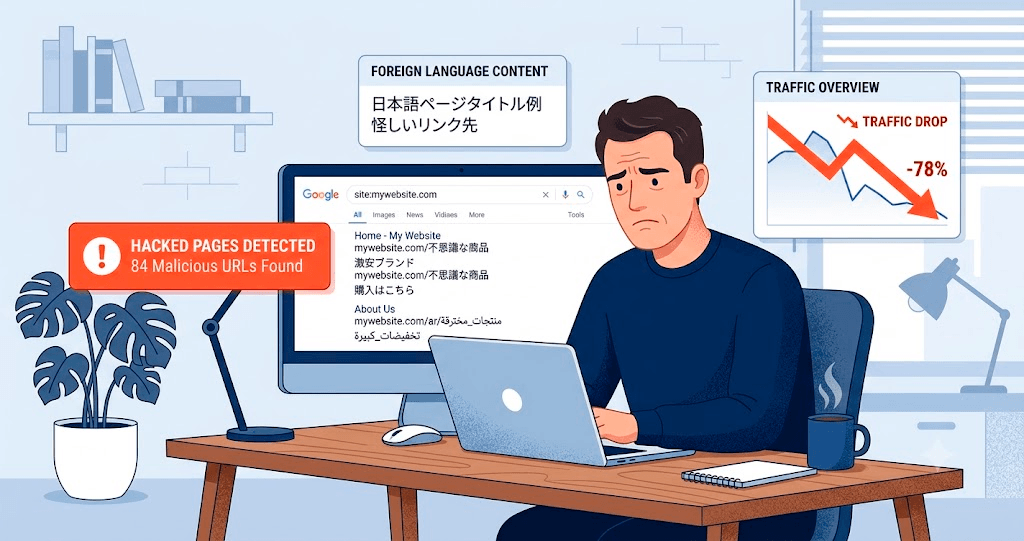
Traffic website tiba-tiba turun.
Keyword yang sebelumnya sudah stabil di halaman pertama Google mulai kehilangan ranking.
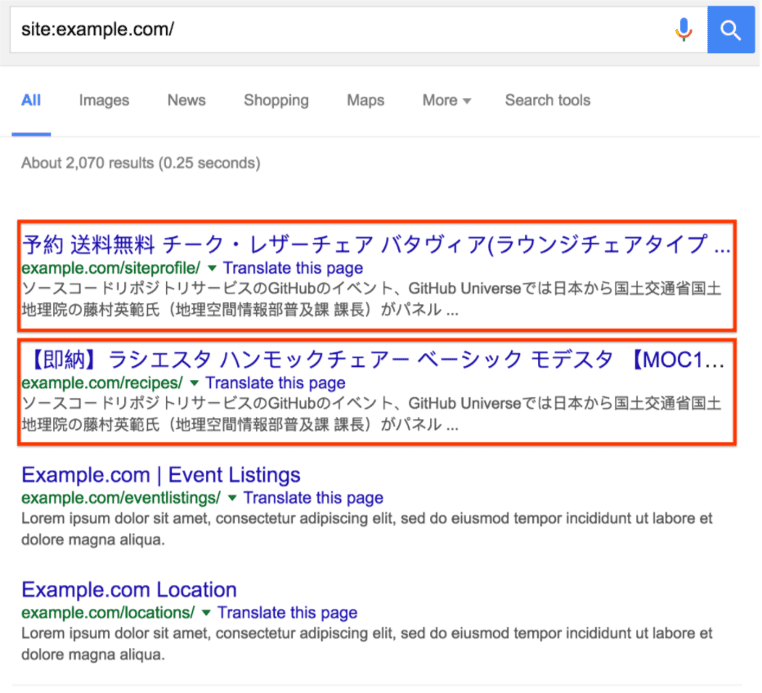
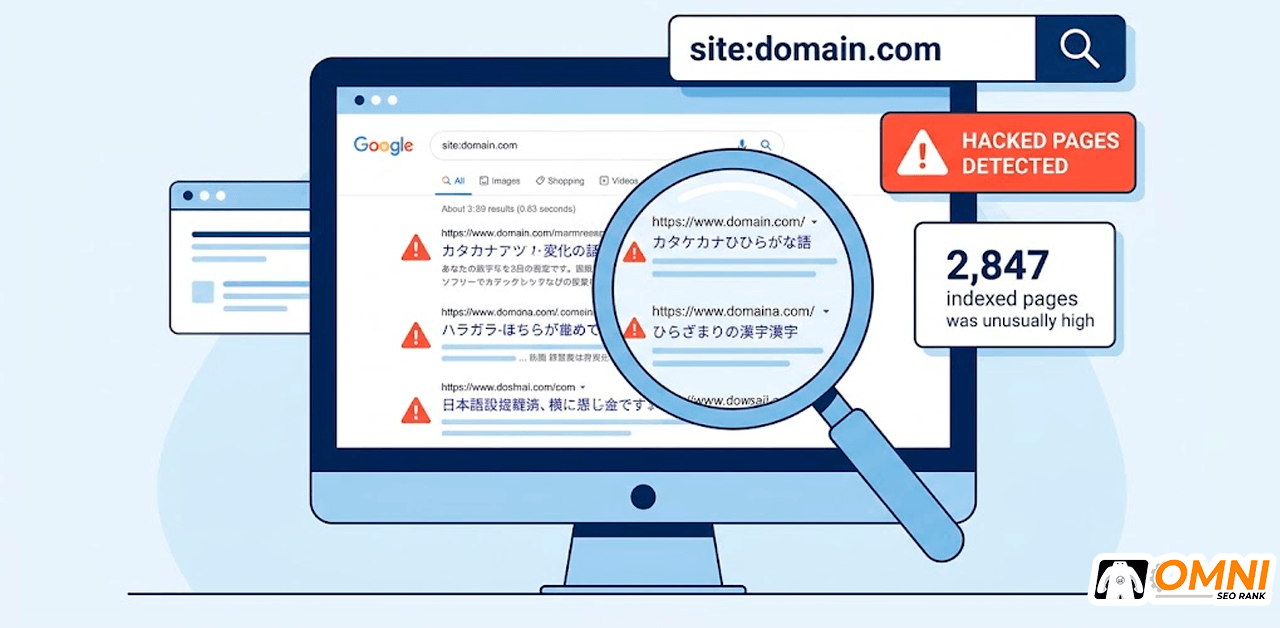
Lalu ketika Anda mengecek website menggunakan perintah site:domain.com, muncul ratusan bahkan ribuan URL berbahasa Jepang, Arab, atau halaman spam yang sama sekali tidak pernah Anda buat.
Kalau kondisinya seperti ini, jangan hanya melihatnya sebagai masalah hosting atau WordPress.
Ini sudah menjadi masalah SEO.
Membersihkan malware memang menjadi prioritas pertama. Tapi setelah malware hilang, pekerjaan belum selesai.
Kita masih perlu membersihkan URL spam dari Google, memastikan struktur website kembali normal, memperbaiki crawling dan indexing, mengecek backlink profile jika diperlukan, kemudian membantu halaman-halaman penting website ditemukan kembali.
Menurut saya, salah satu kesalahan paling sering terjadi adalah menganggap:
“Malware sudah dibersihkan, berarti SEO otomatis normal.”
Belum tentu.
Google masih bisa mempunyai ribuan URL spam di index. Sitemap bisa masih membawa URL yang salah. Internal link bisa berubah. Halaman penting mungkin belum di-crawl ulang. Bahkan dalam beberapa kasus, hacker juga membuat external spam links atau mengubah redirect website.
Karena itu prosesnya harus berurutan.
Amankan website dulu. Bersihkan index. Audit SEO. Baru kemudian bangun kembali momentum website.
Di panduan ini saya akan membahasnya dari awal sampai akhir.
Kenapa Website Kena Hack Bisa Berdampak ke SEO?
Banyak pemilik website berpikir dampak hack hanya sebatas website menjadi lambat atau muncul iklan aneh.
Padahal kalau infeksinya sudah memengaruhi halaman yang dapat diakses crawler, dampaknya bisa masuk langsung ke SEO.
Contohnya hacker membuat 10.000 URL baru.
Google kemudian menemukan URL tersebut melalui internal link, sitemap, atau crawling.
Sekarang Google tidak hanya melihat 500 halaman asli milik Anda.
Google juga harus memproses ribuan URL sampah yang seharusnya tidak pernah ada.
Ada beberapa efek yang biasanya perlu diperhatikan.
1. Crawling Terbuang ke URL yang Tidak Penting
Untuk website dengan jumlah URL besar, spam injection dapat membuat crawler menghabiskan lebih banyak resource untuk mengakses halaman yang sebenarnya tidak mempunyai value.
Akibatnya, discovery dan recrawl halaman penting bisa menjadi kurang efisien.
Contohnya:
- Halaman produk.
- Service pages.
- Artikel utama.
- Category pages.
- Landing page yang sedang dioptimasi.
Karena itu salah satu objective recovery adalah memastikan Google kembali menemukan versi website yang bersih dan struktur URL yang benar.
2. Index Google Dipenuhi Halaman yang Bukan Milik Anda
Japanese Keyword Hack dan spam injection biasanya membuat halaman baru dalam jumlah besar.
Judul halaman bisa berbahasa Jepang.
Meta description berubah.
URL menjadi aneh.
Bahkan kadang halaman hanya tampil berbeda ketika diakses Googlebot atau melalui hasil pencarian.
Masalahnya, URL tersebut dapat ikut muncul ketika orang mencari nama brand Anda.
Ini bukan hanya mengganggu SEO.
Brand reputation juga ikut terdampak.
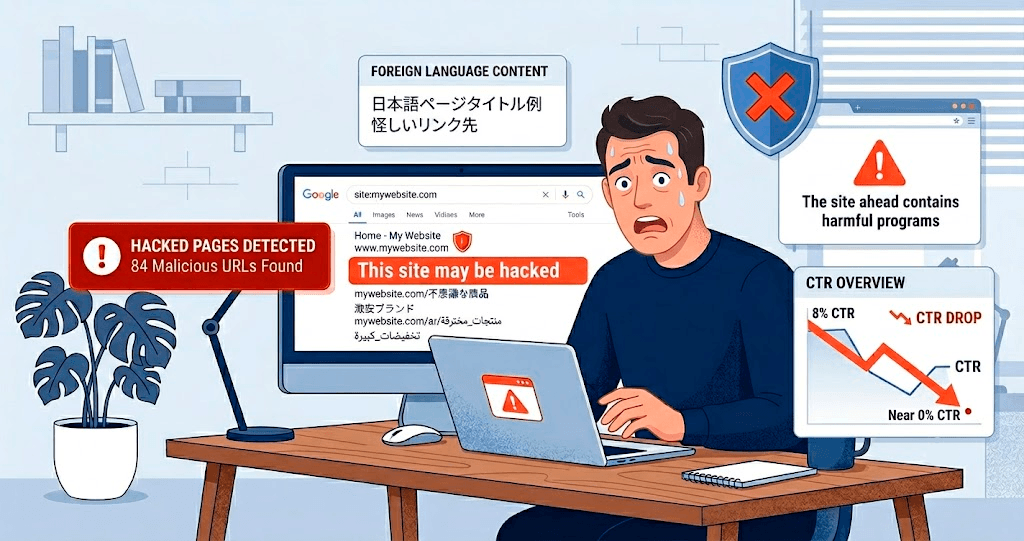
3. Google Bisa Menampilkan Security Warning
Kalau Google mendeteksi malware, phishing, atau harmful content, website dapat memperoleh Security Issue dan peringatan keamanan.
Ini bagian yang sangat serius.
Bayangkan calon customer mencari brand Anda di Google.
Kemudian browser atau hasil pencarian memberikan warning bahwa website berpotensi berbahaya.
Walaupun ranking belum hilang sepenuhnya, user tentu akan berpikir dua kali sebelum mengklik.
Jadi recovery website kena hack harus menyelesaikan dua layer sekaligus:
- Security recovery: malware dan celah masuk hacker harus benar-benar ditutup.
- SEO recovery: URL, index, crawling, sitemap, internal structure, dan halaman penting harus dikembalikan ke kondisi normal.
Beda Jenis Hack, Beda Juga Dampaknya
Tidak semua website yang kena hack mengalami masalah yang sama.
Karena itu, sebelum mulai membersihkan, pahami dulu tipe infeksinya.
| Jenis Hack | Ciri Khas | Dampak SEO yang Perlu Dicek |
|---|---|---|
| Japanese / Foreign Keyword Hack | Muncul halaman Jepang, Arab, atau bahasa asing lainnya | Index inflation, metadata berubah, branded SERP terganggu |
| Spam Injection | Muncul banyak URL berisi judi, farmasi, produk palsu, atau spam | Crawling URL sampah, index menjadi berantakan |
| Redirect Hack | User diarahkan ke website lain | Landing page tidak stabil dan user tidak mencapai halaman sebenarnya |
| Core File Modification | File WordPress dimodifikasi | Rendering, keamanan, performa server, dan stabilitas website dapat terganggu |
| Hidden Admin / Backdoor | Muncul akun atau script tersembunyi | Website dapat terinfeksi ulang sehingga recovery SEO terus kembali ke titik awal |
Sekarang kita masuk ke proses recovery-nya.
Langkah 1: Konfirmasi Apakah Website Benar-Benar Kena Hack
Jangan langsung menghapus file hanya karena ranking turun.
Ranking turun mempunyai banyak kemungkinan penyebab.
Bisa technical issue.
Bisa perubahan halaman.
Bisa competitor.
Bisa indexing.
Dan bisa juga malware.
Jadi konfirmasi dulu.
Cek dengan Google Search
Coba gunakan:
site:namadomain.comGanti namadomain.com dengan website Anda.
Lalu perhatikan:
- Apakah muncul halaman bahasa asing yang tidak Anda kenal?
- Apakah jumlah URL terlihat jauh melebihi jumlah halaman website sebenarnya?
- Apakah ada title yang membahas judi, obat, casino, crypto spam, atau topik lain yang tidak pernah Anda publish?
- Apakah struktur URL tiba-tiba berubah atau berisi karakter random?
Cek Google Search Console
Buka:
Google Search Console → Security & Manual Actions → Security Issues.
Kalau Google mendeteksi malware atau hacked content, informasinya biasanya muncul di sini.
Setelah itu buka juga laporan Indexing → Pages.
Lihat apakah ada lonjakan jumlah URL yang tidak Anda kenal.
Lakukan External Malware Scan
Tool seperti Sucuri SiteCheck juga dapat digunakan sebagai pemeriksaan tambahan dari sisi eksternal.
Tapi jangan berhenti hanya karena external scan mengatakan website bersih.
Beberapa malware bersifat conditional dan hanya muncul kepada crawler, search visitor, device tertentu, atau kondisi tertentu.
Kalau gejala hack sudah jelas, lanjutkan dengan pemeriksaan server secara menyeluruh.
Langkah 2: Backup File dan Database Sebelum Cleaning
Saya tahu kondisinya sedang darurat.
Tapi jangan langsung menghapus semuanya.
Backup terlebih dahulu.
Backup versi terinfeksi berguna untuk:
- Mengembalikan file apabila cleaning salah.
- Membandingkan file sebelum dan sesudah cleaning.
- Mencari entry point malware.
- Memeriksa perubahan database.
Minimal backup:
- File website melalui cPanel, FTP, atau backup hosting.
- Database melalui phpMyAdmin atau backup tool dari hosting.
Simpan salinannya di luar server yang sedang terinfeksi.
Langkah 3: Deep Cleaning WordPress
Bagian ini harus dikerjakan sampai tuntas.
Karena membersihkan 99% malware tetap berarti website belum aman kalau 1% sisanya adalah backdoor.
Scan Website dengan Security Scanner
Anda dapat menggunakan Wordfence atau security scanner lain untuk membantu menemukan file:
- Core WordPress yang berubah.
- Script mencurigakan.
- Plugin tidak dikenal.
- File dengan signature malware.
Tapi jangan langsung menghapus setiap file yang ditandai scanner.
Website bisa mempunyai custom code yang legitimate.
Review dulu.
Audit Manual Melalui File Manager
Selanjutnya cek secara manual beberapa area yang sering dimodifikasi ketika website WordPress kena compromise.
wp-config.php.htaccessindex.phpwp-content/uploads/wp-content/plugins/wp-content/themes/mu-plugins/
Perhatikan file PHP yang seharusnya tidak berada di folder upload, file dengan nama yang meniru WordPress core, plugin yang tidak pernah Anda install, atau rule redirect yang tidak Anda kenal.
Jangan menentukan malware hanya berdasarkan nama file.
Bandingkan dengan backup, checksum, atau versi resmi file tersebut.
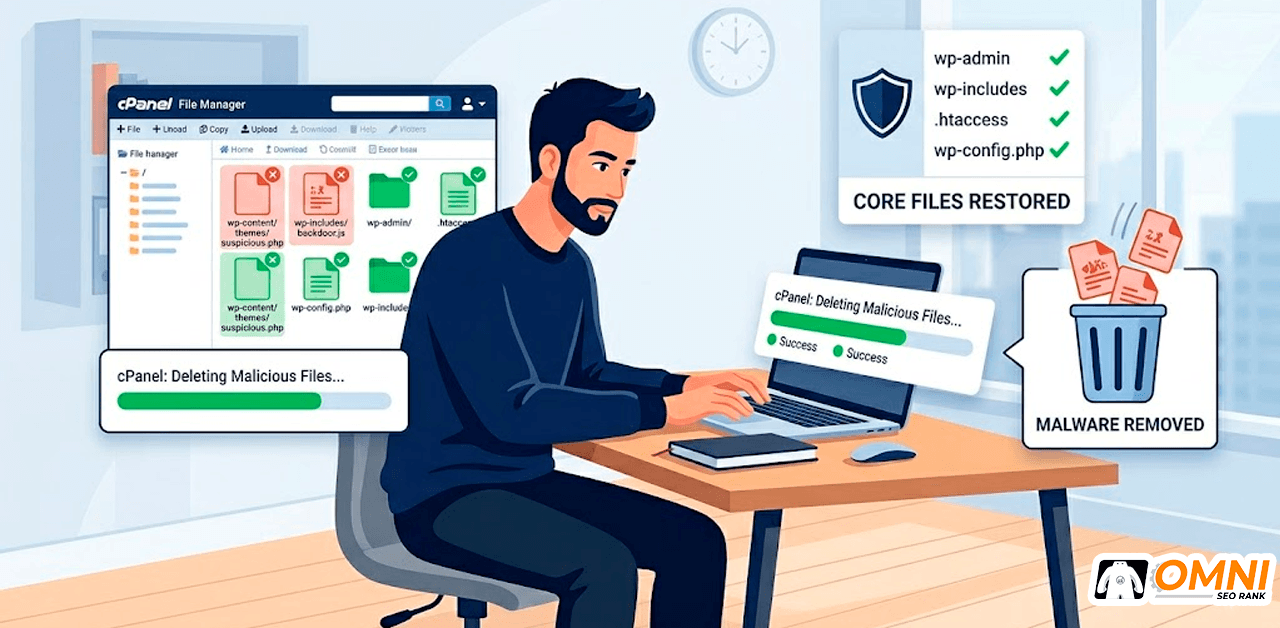
Replace WordPress Core dengan File Bersih
Untuk memastikan core WordPress tidak menyimpan modifikasi malware, Anda dapat mengganti file core menggunakan file WordPress resmi.
- Download WordPress resmi.
- Backup website terlebih dahulu.
- Replace folder
wp-admindanwp-includes. - Replace file core di root sesuai kebutuhan.
- Jangan sembarang menimpa
wp-contentatauwp-config.phpkarena keduanya menyimpan data dan konfigurasi website.
Audit Database
Japanese Keyword Hack dan spam injection tidak selalu berhenti di filesystem.
Database juga perlu dicek.
Periksa apakah terdapat:
- Postingan yang tidak pernah dibuat.
- Script asing pada content.
- Option WordPress yang berubah.
- Widget atau code injection.
- URL eksternal mencurigakan.
Kalau Anda tidak memahami struktur database WordPress, jangan menghapus record secara massal tanpa backup.
Kesalahan satu query saja bisa merusak website yang sebenarnya masih dapat diselamatkan.
Langkah 4: Audit Semua User WordPress
Setelah file dibersihkan, buka:
Users → All Users.
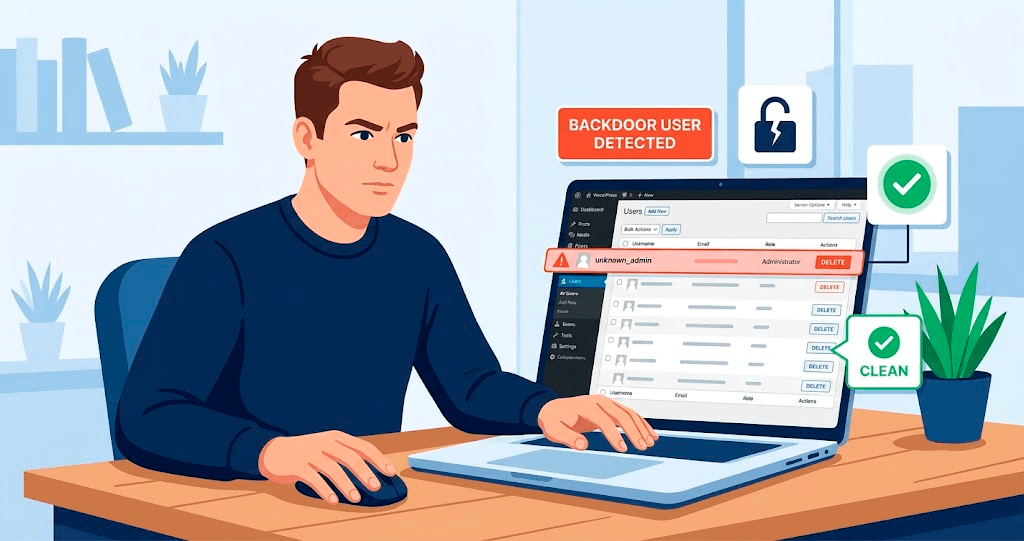
Periksa satu per satu.
Terutama user dengan role:
Administrator.
Kalau ada akun yang tidak dikenali, jangan dibiarkan hanya karena namanya terlihat normal.
Konfirmasi ke seluruh anggota tim terlebih dahulu, kemudian hapus akun yang memang tidak legitimate.
Langkah 5: Reset Seluruh Credential Penting
Jangan hanya mengganti password WordPress.
Kalau website sudah compromise, anggap credential terkait berpotensi sudah terekspos sampai terbukti sebaliknya.
Reset setidaknya:
- Password administrator WordPress.
- Password hosting/cPanel.
- FTP/SFTP.
- Database user jika diperlukan.
- Email administrator.
- API key atau credential lain yang tersimpan di website jika ada indikasi compromise.
Gunakan password yang unik untuk setiap sistem dan aktifkan 2FA jika tersedia.
Langkah 6: Perkuat Login WordPress
Mengubah URL login WordPress boleh digunakan sebagai additional layer untuk mengurangi request bot otomatis ke halaman login.
Tapi jangan menganggap perubahan URL login sebagai pengganti security utama.
Yang lebih penting tetap:
- Password kuat.
- 2FA.
- Login attempt protection.
- WAF.
- WordPress, plugin, dan theme yang selalu diperbarui.
Kalau ingin mengubah URL login, plugin seperti WPS Hide Login dapat digunakan.
Langkah 7: Hardening WordPress dan Server
Cleaning tanpa hardening adalah salah satu alasan website mengalami reinfeksi.
Kalau website kembali kena hack seminggu setelah dibersihkan, SEO recovery yang sedang berjalan harus dimulai lagi dari awal.
Update WordPress, Plugin, dan Theme
Update seluruh component yang masih digunakan.
Plugin yang sudah tidak digunakan sebaiknya dihapus, bukan hanya dinonaktifkan.
Hal yang sama berlaku untuk theme lama yang tidak lagi dibutuhkan.
Gunakan Security Layer yang Sesuai
Anda dapat menggunakan Wordfence, Solid Security, security system dari hosting, atau kombinasi yang memang kompatibel dengan environment website Anda.
Yang penting bukan jumlah plugin security yang dipasang.
Yang penting adalah fungsi pentingnya berjalan:
- Firewall.
- Malware scanning.
- Login protection.
- 2FA.
- File change monitoring.
- Backup.
Cek PHP dan File Permission
Gunakan versi PHP yang masih didukung oleh WordPress, theme, plugin, dan hosting Anda.
File permission juga perlu diperiksa.
Konfigurasi umum WordPress sering menggunakan folder 755 dan file 644, tetapi tetap sesuaikan dengan environment hosting Anda.
Langkah 8: Ganti Password Hosting dan Aktifkan 2FA
Ini berbeda dengan mengganti password WordPress.
Hacker yang mempunyai akses hosting tidak membutuhkan halaman login WordPress untuk menginfeksi website Anda.
Mereka bisa langsung memodifikasi file.
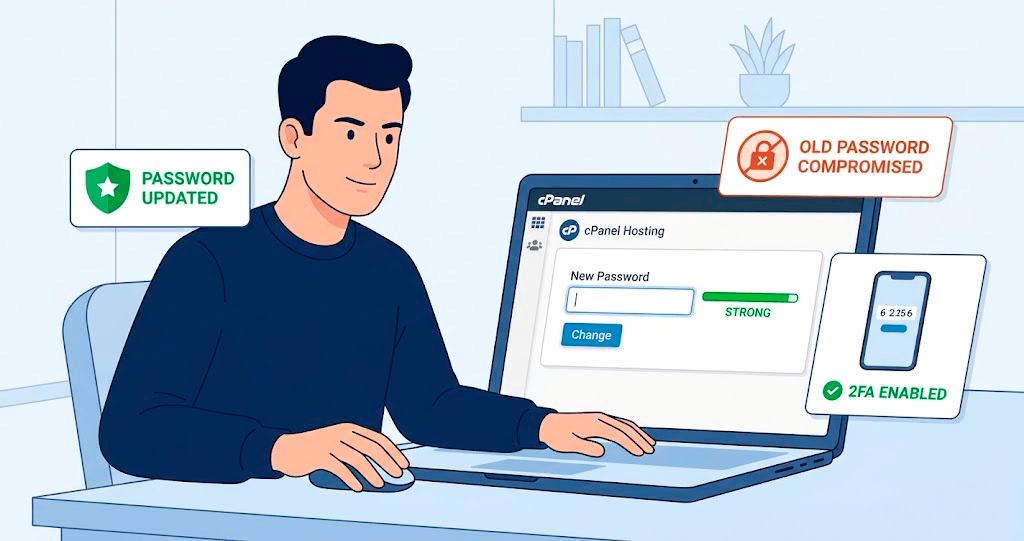
Ganti password hosting, FTP/SFTP, dan aktifkan 2FA apabila provider mendukungnya.
Langkah 9: Hapus Seluruh Konten yang Di-inject Hacker
Setelah environment aman, baru kita fokus membersihkan content.
Hapus:
- Post spam.
- Page spam.
- Category atau taxonomy palsu.
- Media attachment yang dibuat hacker.
- Redirect dan internal link yang tidak legitimate.
Pastikan URL spam yang sudah dihapus menghasilkan response yang memang sesuai.
Untuk halaman spam yang memang tidak mempunyai replacement, status 404 atau 410 biasanya lebih masuk akal daripada melakukan redirect semuanya ke homepage.
Langkah 10: Bersihkan Index Google
Ini bagian yang sangat penting dari recovery SEO.
Website sudah bersih di server bukan berarti index Google langsung ikut bersih.
URL yang sebelumnya ditemukan Google masih dapat muncul untuk sementara waktu.
Gunakan Removal Tool untuk URL Spam yang Mendesak
Buka:
Google Search Console → Removals.
- Klik New Request.
- Masukkan URL spam.
- Gunakan removal per URL atau prefix sesuai pola hack.
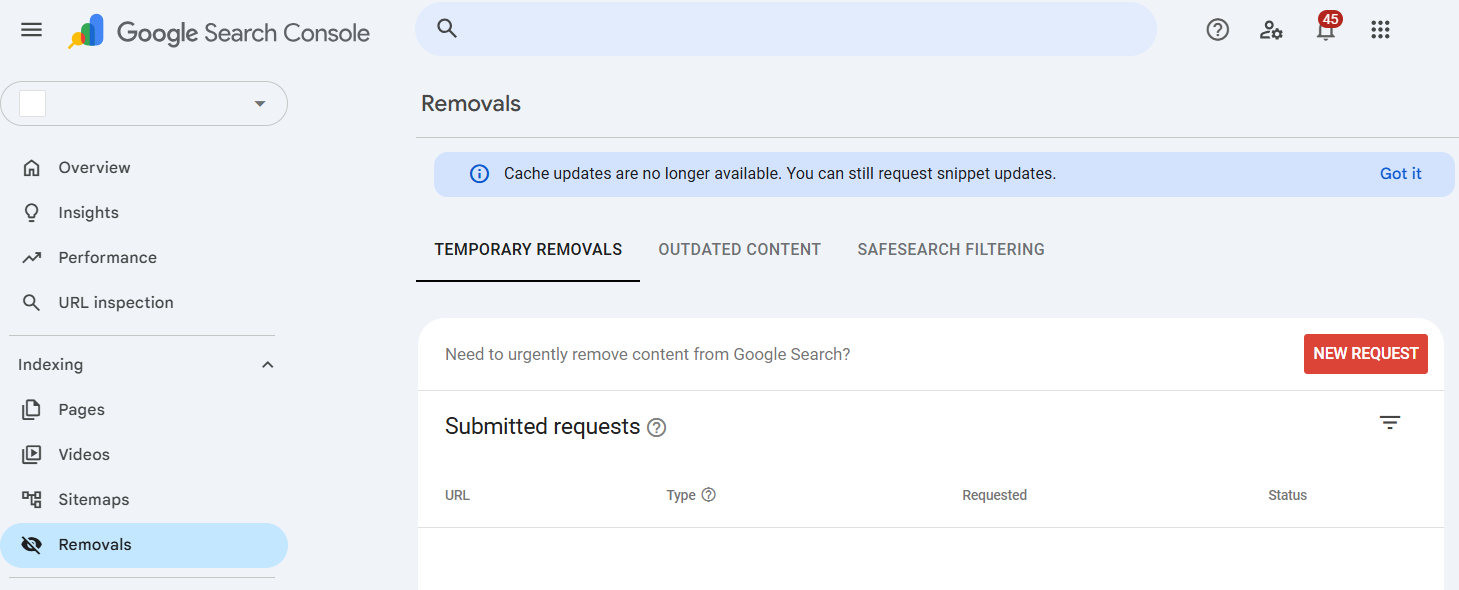
Yang perlu dipahami:
Removal Tool bukan mekanisme penghapusan permanen.
Tool ini berguna untuk menyembunyikan URL dengan lebih cepat dari hasil pencarian sementara Google memproses kondisi URL sebenarnya.
Untuk removal permanen, URL sumber tetap harus sudah dihapus, mengembalikan response yang sesuai, atau menggunakan directive yang benar sesuai kasusnya.
Generate Sitemap yang Bersih
Setelah spam dibersihkan, periksa sitemap.
Pastikan sitemap baru hanya berisi URL legitimate yang memang ingin Anda index.
- Regenerate sitemap.
- Periksa file sitemap secara manual.
- Pastikan tidak ada URL spam tersisa.
- Submit sitemap bersih ke Google Search Console.
- Gunakan URL Inspection untuk beberapa halaman utama yang memang prioritas.
Prioritaskan homepage, service pages, category penting, dan artikel yang sebelumnya mempunyai traffic atau ranking.
Request Review Jika Ada Security Issue
Kalau Google Search Console menampilkan Security Issue, lakukan request review setelah Anda benar-benar yakin website sudah bersih.
- Buka Security & Manual Actions → Security Issues.
- Buka issue yang terdeteksi.
- Jelaskan proses cleanup yang sudah dilakukan.
- Submit review.
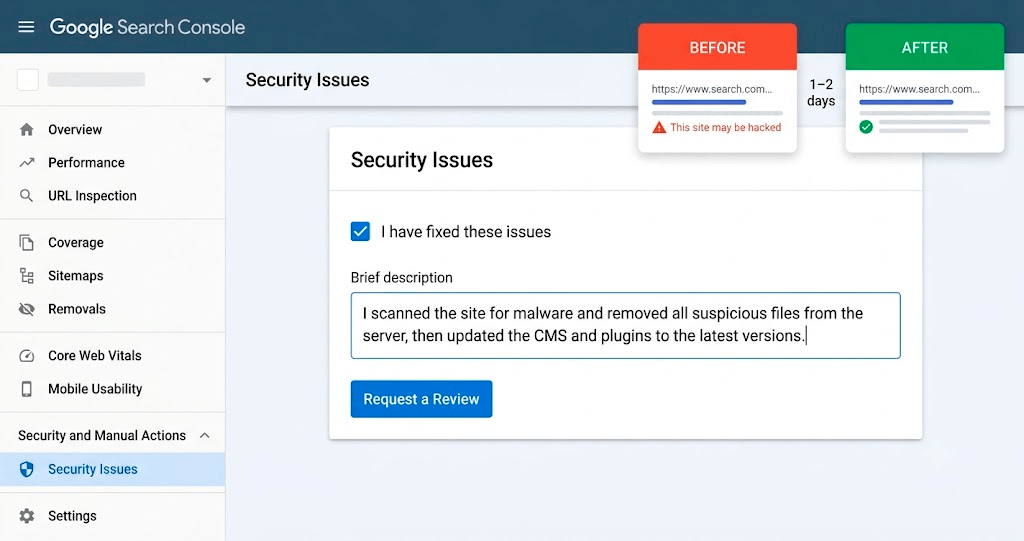
Jangan submit review hanya karena Anda sudah menghapus satu file malware.
Pastikan entry point, backdoor, spam content, dan security issue-nya memang sudah diselesaikan.
Security Issues dan Manual Actions Itu Berbeda
Ini juga sering membingungkan.
Security Issues berhubungan dengan kondisi seperti hacked content, malware, atau harmful behavior yang dideteksi sistem Google.
Manual Actions adalah tindakan manual terkait pelanggaran kebijakan Google Search.
Jadi jangan otomatis menganggap website yang kena hack berarti mendapat Manual Action.
Cek masing-masing menu di Search Console.
Setelah Bersih, Audit SEO Sebelum Membangun Kembali Campaign
Ini bagian yang menurut saya sangat penting.
Jangan buru-buru membeli backlink baru setelah malware dibersihkan.
Bukan karena backlink berbahaya.
Tapi karena kita perlu mengetahui dulu bagian mana yang sebenarnya rusak selama proses hack.
Cek:
- Apakah title dan meta halaman utama berubah?
- Apakah robots.txt masih benar?
- Apakah canonical berubah?
- Apakah sitemap sudah bersih?
- Apakah internal linking masih utuh?
- Apakah URL penting masih sama?
- Apakah ada halaman ranking yang terhapus?
- Apakah redirect berubah?
- Apakah backlink lama sekarang mengarah ke 404?
- Apakah Google masih menemukan URL spam?
Kalau Anda ingin mengetahui root cause dan kondisi SEO setelah incident secara lebih menyeluruh, Omni SEO Audit dapat digunakan untuk mengecek technical SEO, on-page, content, dan off-page dalam satu audit.
Menurut saya ini jauh lebih efisien dibanding langsung melakukan banyak perubahan tanpa mengetahui bagian mana yang sebenarnya perlu diprioritaskan.
Perlukah Audit Backlink Setelah Website Kena Hack?
Tidak selalu.
Malware di website tidak otomatis berarti backlink profile Anda bermasalah.
Tapi backlink audit menjadi relevan kalau setelah incident Anda menemukan kondisi seperti:
- Muncul banyak referring domain spam yang tidak pernah Anda bangun.
- Anchor text tiba-tiba dipenuhi keyword asing.
- Hack disertai negative SEO.
- Banyak backlink lama sekarang menuju URL yang sudah hilang.
- Website sebelumnya pernah menggunakan beberapa vendor link building dan history-nya tidak jelas.
Dalam kondisi seperti ini, jangan langsung melakukan disavow massal.
Bedakan dulu mana backlink legitimate dan mana pattern yang memang perlu ditinjau.
Untuk kebutuhan tersebut, Omni Link Detox melakukan backlink data collection dan manual review untuk membantu memisahkan high-quality links dengan sumber yang memang mempunyai risk pattern.
Backlink berkualitas yang sudah Anda bangun sebelum website kena hack adalah aset.
Jangan sampai ikut dibuang hanya karena Anda terlalu agresif saat melakukan cleanup.
Bagaimana Memulai SEO Recovery Setelah Technical Cleanup?
Setelah website benar-benar bersih, Security Issue sudah diselesaikan, sitemap normal, dan URL spam mulai keluar dari index, barulah kita masuk ke fase berikutnya.
Membangun kembali momentum SEO.
Saya tidak menyarankan melihat fase ini sebagai:
“Google sudah kehilangan trust, jadi kita harus mengirim sinyal tertentu supaya Google percaya lagi.”
Terlalu sederhana.
Lebih tepatnya, kita ingin memastikan website kembali aktif, halaman penting kembali ditemukan, content tetap berkembang, dan authority campaign yang sebelumnya berjalan dapat dilanjutkan secara terstruktur.
Aktifkan Kembali Distribusi dan Social Buzz
Setelah website kembali online secara normal, halaman penting juga dapat mulai didistribusikan kembali melalui social channel.
Tujuannya bukan karena social share merupakan tombol rahasia untuk menaikkan ranking.
Fungsinya lebih sebagai supporting distribution layer.
URL Anda kembali mendapatkan exposure.
Brand kembali aktif.
Content baru maupun halaman utama mempunyai additional discovery path dari platform lain.
Jika Anda membutuhkan distribusi social signals untuk URL tertentu, Omni Social Signals mendistribusikan signals melalui kombinasi Facebook, Twitter/X, dan Pinterest secara bertahap.
Saya lebih melihatnya sebagai supporting layer, bukan pengganti technical SEO, content, ataupun backlink berkualitas.
Lanjutkan Authority Building Setelah Fondasi Website Normal
Kalau sebelum hack website Anda memang mempunyai campaign SEO dan link building yang berjalan, campaign tersebut tidak harus dihentikan selamanya.
Tapi urutannya penting.
Technical cleanup dulu.
Index cleanup.
SEO audit.
Baru authority building dilanjutkan.
Untuk website yang memang membutuhkan foundational diversity links, SEO Galaxy dapat digunakan sebagai salah satu layer campaign dengan fokus pada strong foundational links dan branded anchor.
Sekali lagi, backlink tidak digunakan untuk “menyembuhkan malware”.
Malware diselesaikan melalui security dan technical cleanup.
Link building masuk setelah website kembali sehat untuk mendukung objective SEO dan authority campaign berikutnya.
Berapa Lama Ranking Kembali Setelah Website Kena Hack?
Jawabannya:
Tidak ada angka yang berlaku untuk semua website.
Recovery dipengaruhi banyak faktor.
- Berapa lama website berada dalam kondisi compromise.
- Berapa banyak URL spam yang sempat ditemukan Google.
- Apakah URL penting berubah.
- Apakah backlink lama masih mengarah ke halaman yang valid.
- Apakah website mendapatkan Security Issue.
- Seberapa cepat malware dibersihkan.
- Apakah terjadi reinfeksi.
- Seberapa cepat Google memproses kembali halaman yang legitimate.
Website yang hanya mengalami incident singkat dengan sedikit URL spam tentu mempunyai kondisi berbeda dengan website yang selama berbulan-bulan mempunyai puluhan ribu hacked URLs.
Karena itu saya tidak menyukai janji:
“Ranking pasti kembali dalam 14 hari.”
Tidak ada yang bisa menjamin crawl dan reevaluation Google dengan timeline sepresisi itu.
Yang bisa kita lakukan adalah memastikan seluruh langkah yang berada di bawah kendali kita sudah dikerjakan dengan benar.
Checklist Recovery SEO Setelah Website Kena Malware
Kalau ingin versi cepatnya, gunakan checklist berikut.
Fase 1: Deteksi
- Cek hasil
site:domain.com. - Cek Security Issues di Google Search Console.
- Cek Indexing → Pages.
- Lakukan external malware scan.
Fase 2: Backup dan Cleaning
- Backup filesystem.
- Backup database.
- Scan malware.
- Audit file WordPress secara manual.
- Replace WordPress core yang terindikasi berubah.
- Audit database.
- Hapus spam content.
- Cari dan hapus backdoor.
Fase 3: Hardening
- Audit seluruh WordPress user.
- Ganti seluruh password penting.
- Aktifkan 2FA.
- Update WordPress, theme, dan plugin.
- Hapus plugin/theme yang tidak digunakan.
- Aktifkan firewall dan login protection.
- Periksa file permission.
- Ganti credential hosting/FTP.
Fase 4: SEO Cleanup
- Pastikan URL spam sudah dihapus.
- Gunakan GSC Removal jika ada URL yang perlu segera disembunyikan.
- Regenerate sitemap.
- Submit sitemap bersih.
- Request recrawl halaman prioritas.
- Submit Security Review jika diperlukan.
- Audit title, canonical, robots, internal link, dan redirect.
- Cek backlink menuju halaman 404.
Fase 5: Rebuild SEO Momentum
- Lanjutkan publishing content berkualitas.
- Pastikan internal linking kembali normal.
- Distribusikan kembali halaman penting melalui channel yang relevan.
- Lanjutkan authority dan link building campaign setelah technical foundation sehat.
- Monitor ranking, impressions, clicks, indexed pages, dan crawling.
OmniRank juga sudah menyediakan versi checklist yang dapat Anda simpan dan gunakan saat proses recovery:
Download Checklist Recovery SEO Setelah Kena Malware (PDF)
Kapan Sebaiknya Menggunakan SEO Audit Setelah Hack?
Kalau website sudah bersih tetapi ranking belum kembali, jangan langsung berasumsi bahwa masalahnya masih malware.
Bisa saja sekarang masalah utamanya sudah berubah.
Contohnya:
- Internal link hilang saat cleaning.
- Canonical salah.
- Halaman lama berubah URL.
- Important page terhapus.
- Backlink mengarah ke 404.
- Content lama belum dikembalikan.
- Index Google masih dipenuhi hacked URLs.
Untuk kondisi seperti ini, Omni SEO Audit lebih masuk akal dilakukan sebelum menambah banyak aktivitas SEO baru.
Audit membantu menentukan:
Apa yang sebenarnya masih menahan website?
Jika Tidak Ingin Mengelola Recovery SEO Sendiri
Untuk website bisnis yang mempunyai ratusan atau ribuan halaman, SEO recovery setelah malware bisa menjadi cukup kompleks.
Security team mungkin hanya fokus membersihkan malware.
Developer fokus memastikan website kembali online.
Tapi masih ada pekerjaan SEO setelahnya:
- Index cleanup.
- Technical SEO.
- Content recovery.
- Internal linking.
- Redirect mapping.
- Backlink recovery.
- Authority rebuilding.
- Monitoring ranking dan traffic.
Jika membutuhkan pengelolaan SEO secara lebih menyeluruh setelah website kembali sehat, Anda dapat menggunakan Full Managed SEO OmniRank untuk mengelola technical SEO, on-page, content, internal linking, authority, hingga monitoring dalam satu roadmap.
Kesimpulan: Bersihkan Website Dulu, Recovery SEO Setelahnya
Kalau website kena hack, jangan mencampur semua masalah menjadi satu.
Urutannya menurut saya harus jelas.
Pertama, selesaikan security issue.
Pastikan malware, backdoor, credential leak, dan celah yang digunakan hacker sudah ditangani.
Kedua, bersihkan SEO footprint dari hack.
Hapus hacked URLs, regenerate sitemap, perbaiki index, cek canonical, redirect, internal linking, dan halaman penting.
Ketiga, audit kondisi website.
Jangan menebak-nebak penyebab ranking belum pulih.
Keempat, baru lanjutkan campaign SEO dan link building.
Backlink berkualitas yang sebelumnya sudah dimiliki website tetap merupakan aset. Campaign authority juga dapat dilanjutkan setelah technical foundation kembali sehat.

0 Komentar